Grande parte do código que roda em uma aplicação moderna não foi escrita pela equipe que a desenvolveu. Jean Pierre Lessa Ferreira, CTO e especialista em tecnologia, software e inteligência artificial, explica que bibliotecas de código aberto e componentes de terceiros compõem uma parcela significativa dos sistemas atuais, acelerando o desenvolvimento e evitando a reinvenção de soluções já consolidadas.
Essa dependência acarreta uma consequência que nem sempre é percebida. Cada biblioteca incorporada apresenta suas próprias vulnerabilidades, dependências internas e ritmo de atualização. Uma falha em um componente amplamente utilizado pode afetar milhares de aplicações simultaneamente, como já ocorreu em incidentes de grande repercussão no setor.
Diante do exposto, a segurança da cadeia de suprimentos de software tornou-se uma preocupação central das equipes de tecnologia. Veja a seguir por que as bibliotecas de terceiros ampliam a superfície de risco e quais práticas ajudam a manter esse elo sob controle.
Por que as dependências ampliam o risco?
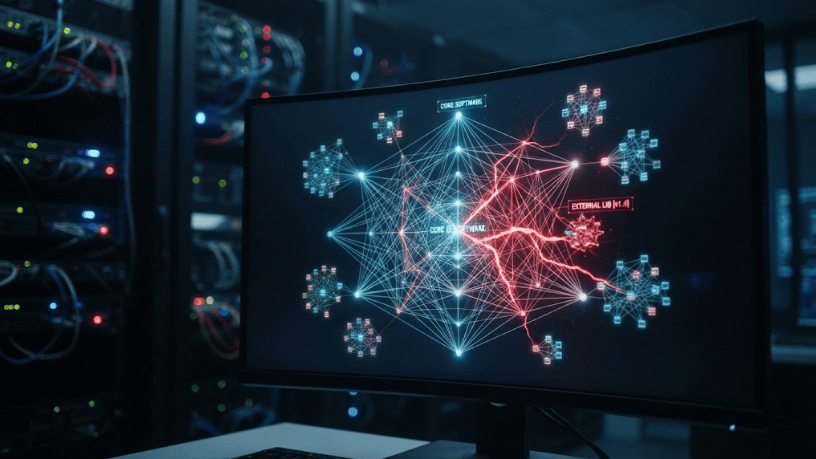
Ao incorporar uma biblioteca a um projeto específico, a equipe incorpora, concomitantemente, todas as bibliotecas às quais esteja vinculada. É importante destacar que essa cadeia de dependências transitivas pode abranger centenas de componentes, muitos dos quais desconhecidos pelos profissionais responsáveis pelo desenvolvimento da aplicação e mantidos por pequenos grupos de voluntários.
Ao observar o cenário, Jean Pierre Lessa Ferreira, diretor de tecnologia, identifica que os riscos ultrapassam as falhas acidentais. Ataques à cadeia de suprimentos têm como alvo a confiança dos usuários, comprometendo a conta de um mantenedor ou publicando pacotes com nomes semelhantes aos de bibliotecas populares, visando enganar desenvolvedores menos atentos.
Outra questão grave é o descarte inadequado de componentes. Bibliotecas cuja manutenção não é mais realizada continuam operando, porém, apresentam vulnerabilidades que não são devidamente corrigidas. Quando uma falha é descoberta, a empresa precisa substituir o componente com a maior brevidade possível ou desenvolver a correção por conta própria.
Como manter as dependências sob controle?
O passo inicial para a implementação bem-sucedida desse software é a compreensão detalhada das suas componentes. O inventário de componentes, também denominado SBOM (Software Bill of Materials), lista todas as bibliotecas e versões utilizadas, permitindo identificar rapidamente quais sistemas são afetados quando uma nova vulnerabilidade é divulgada.
Ferramentas especializadas no exame da constituição de software contribuem para esse gerenciamento, ao verificarem sistemicamente as dependências contra bases de vulnerabilidades reconhecidas. Em conformidade com os processos de desenvolvimento, tais ferramentas notificam a equipe antes da implementação de um componente com vulnerabilidades à produção.
De acordo com a avaliação de Jean Pierre Lessa Ferreira, especialista em software e inteligência artificial, critérios para a adoção de novas bibliotecas também são determinantes. A avaliação da atividade do projeto, a frequência de correções, a quantidade de mantenedores e a real necessidade do componente evitam dependências desnecessárias que ampliam a superfície de ataque sem trazer ganho proporcional.
Além disso, a atualização contínua das dependências é essencial para reduzir a exposição a falhas conhecidas. A definição de rotinas para revisar versões, aplicar correções de segurança e remover bibliotecas sem suporte permite antecipar riscos e evitar que componentes desatualizados comprometam a integridade dos sistemas.
Segurança que começa na escolha dos componentes
As bibliotecas de terceiros continuarão a desempenhar um papel crucial no desenvolvimento de software, pois possibilitam a criação de aplicações complexas com maior velocidade e confiabilidade. O desafio reside em tratar cada dependência como parte integrante do sistema, sujeitando-a às mesmas exigências de segurança aplicadas ao código principal.
A experiência de Jean Pierre Lessa Ferreira como CTO permite compreender a importância do inventário, do monitoramento contínuo e dos critérios de adoção na governança de tecnologia, especialmente em ambientes de nuvem com muitas aplicações e atualizações constantes.
Ao identificar o que está em execução em seus sistemas e acompanhar a saúde de cada componente, a empresa mitiga o impacto de vulnerabilidades descobertas em bibliotecas populares, que passam a ser identificáveis, com respostas rápidas e escopo definido.